


どうも、株式会社ソフトクリエイトで情報屋をやっています。山口です。
今回は、中小企業向けのエンドポイントセキュリティである Microsoft Defender for Business(MDB) をご紹介します(^^
「EDR は必要だと分かっているけれど、専任の担当者がいない」「そもそも EPP と EDR と XDR の違いがよく分からない」
中小企業の情シス担当者の方から、よくいただくご相談です。この記事では、製品の位置づけから第三者評価の読み方、そして実際にどこから着手すればよいかまでを整理していきます。
Microsoft Defender for Business (MDB)とは?
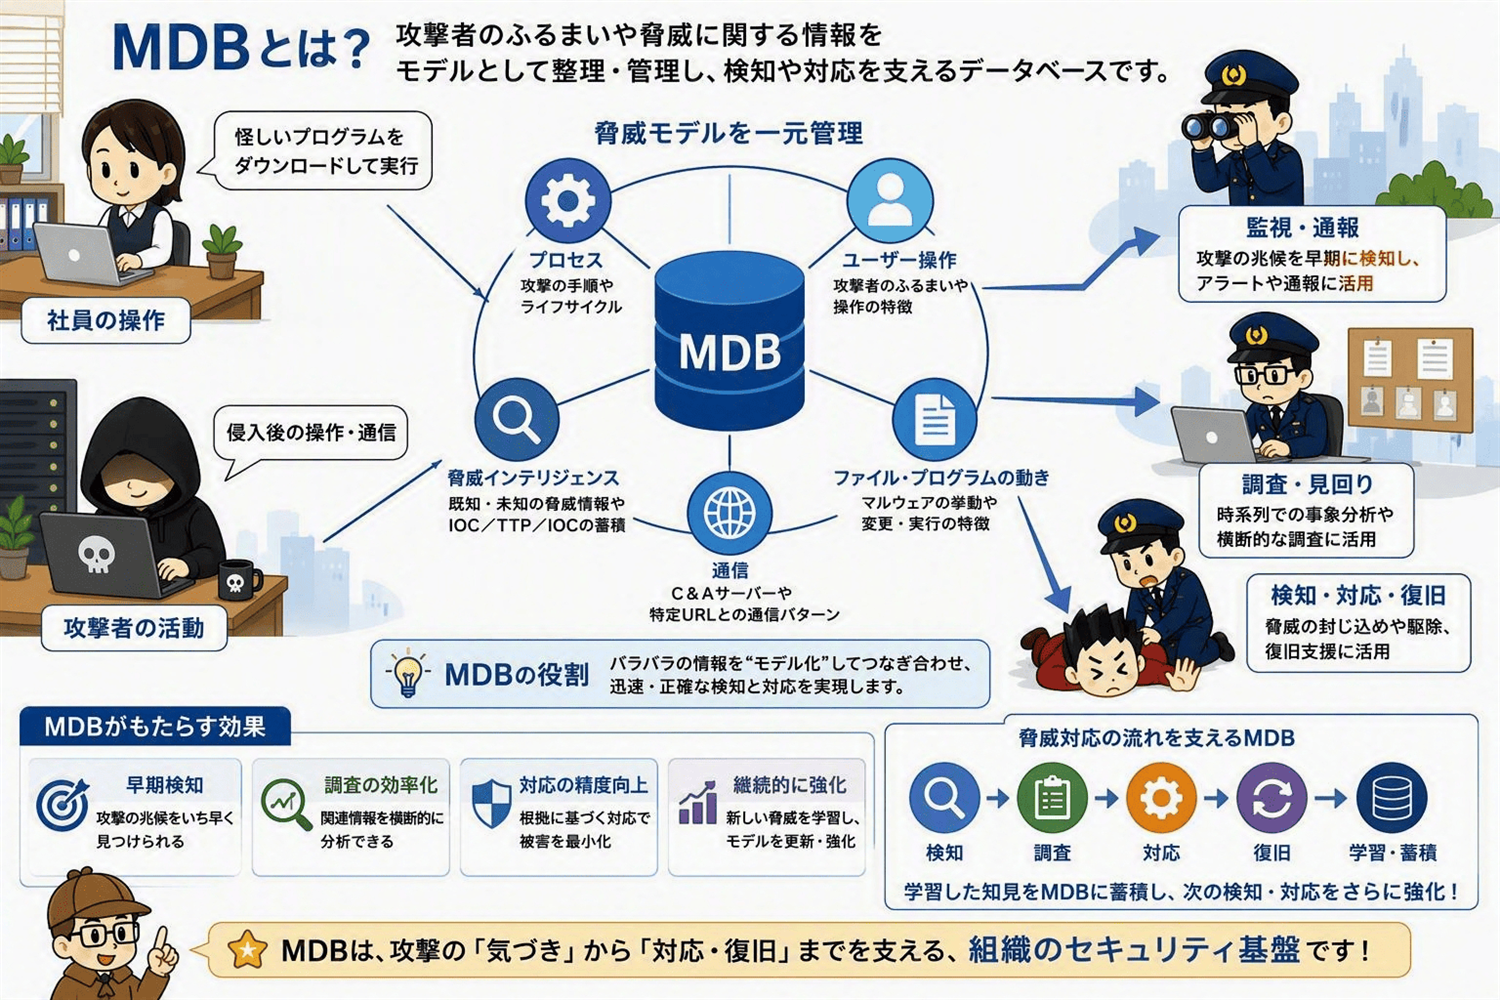
図1:Microsoft Defender for Business (MDB)の位置づけ
Microsoft Defender for Business(MDB) は、マルウェアの侵入を防ぐ EPP、侵入後の挙動を検知・調査する EDR、脆弱性管理、自動調査と修復などをまとめた、中小企業向けの統合型エンドポイントセキュリティです。
さらに、Microsoft Defender ポータルを通じて、Microsoft 365 のほかのセキュリティサービスとつながる入口にもなります。
※ 以降は、略称のMDBを主に用いて、お話を進めます。
提供される主な機能
・次世代のウイルス/マルウェア対策
・攻撃面の削減
・EDR(エンドポイントでの検知と対応)
・脆弱性管理
・自動調査と修復
つまり、MDB は「侵入後に調べるだけの製品」ではありません。侵入前の予防から、検知、調査、封じ込め、復旧支援までを一つの運用基盤で扱えることが価値です(^^
EPP、EDR、XDR は何が違う?
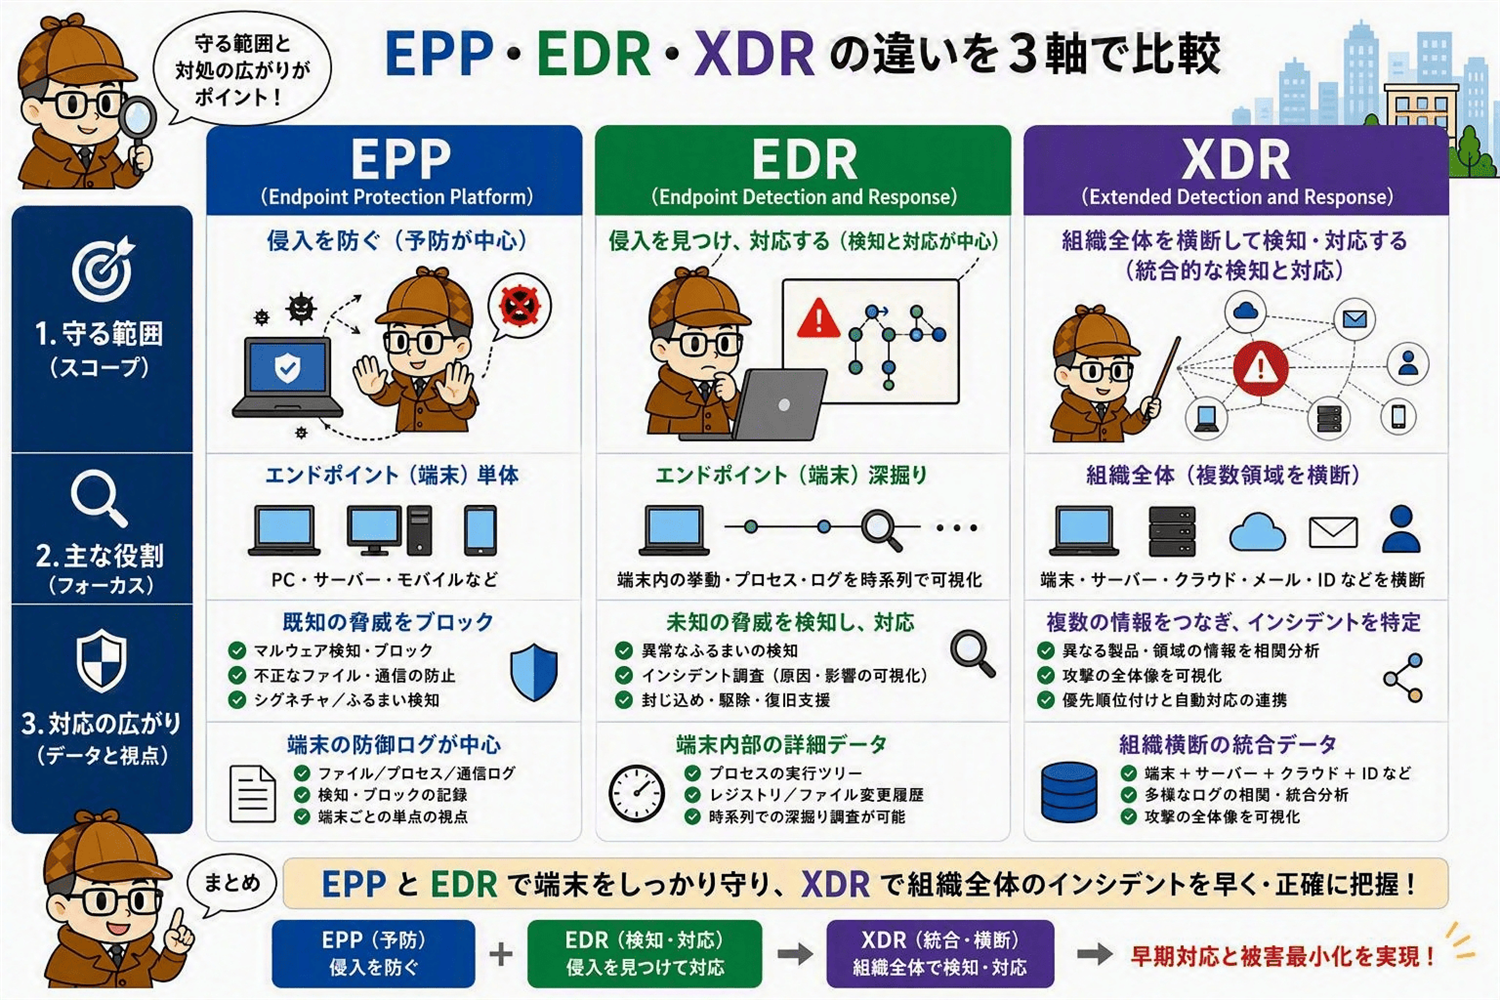
図2:EPP・EDR・XDR の関係
EPP、EDR、XDR は競合する三つの製品名というより、守る範囲と対処の広がりを表す考え方です。
SMB の運用では、どれか一つを選ぶというより、EPP と EDR で端末を守り、その情報を XDR で組織横断のインシデントとして扱う、と理解する必要があります(^^;
| 区分 | 主に見る範囲 | 役割 | Microsoft 製品での見え方 |
|---|---|---|---|
| EPP | 端末上のファイル、プロセス、Web アクセスなど | 既知・未知のマルウェアや攻撃を予防・ブロックする | Microsoft Defender ウイルス対策、攻撃面の削減など |
| EDR | 端末上で継続的に発生する挙動と証跡 | 侵入後の不審な活動を検知し、調査、封じ込め、修復につなげる | MDBに含まれる EDR 機能 |
| XDR | 端末、メール、ID、クラウドアプリなど複数領域 | 複数製品の信号を相関し、一連の攻撃をインシデントとして調査・対応する | Microsoft Defender XDR。利用できる信号と機能は契約ライセンスに依存 |
MDB と Microsoft Defender XDR の関係
Microsoft Defender XDR は、エンドポイントだけでなく、メールとコラボレーション、ID、クラウドアプリなどの信号を関連付けて、一つの攻撃を一つのインシデントとして調査するための統合防御基盤です。
Microsoft Defender ポータルでは、アラート、インシデント、デバイス情報、脅威分析などを共通の画面で扱います。
この中で MDB が担うのは、主にエンドポイント領域です。
具体的な例で考えてみる
たとえば、利用者がフィッシングメールを受け取り、不正なファイルを開き、端末上で資格情報の窃取が試みられた場合を考えてみます。
・EDR だけの場合:端末上の出来事を中心に追跡します
・XDR の場合:ライセンス済みの対応サービスがそろっていれば、メールの受信、リンクや添付ファイル、端末での実行、ID の異常といった複数の信号を相関し、一連の攻撃として確認できます
⚠ 契約すれば自動的に XDR がすべて使える、わけではありません
MDB を契約しただけで、メール、ID、クラウドアプリまで含むすべての XDR 機能が自動的に利用できるわけではありません。
どの領域の信号を統合できるかは、Microsoft Defender for Office 365、Microsoft Entra ID Protection、Microsoft Defender for Cloud Apps など、組織が保有するライセンスと構成によって変わります。
Microsoft の EDR/XDR は、どのように評価されている?
第三者評価を紹介する際に注意したいのは、MDB という SMB 向け SKU だけを個別評価したレポートは限られる、という点です。
多くの評価対象は、共通の技術基盤を持つ Microsoft Defender for Endpoint、または Microsoft Defender XDR を含む Microsoft のセキュリティプラットフォームとしての評価です。
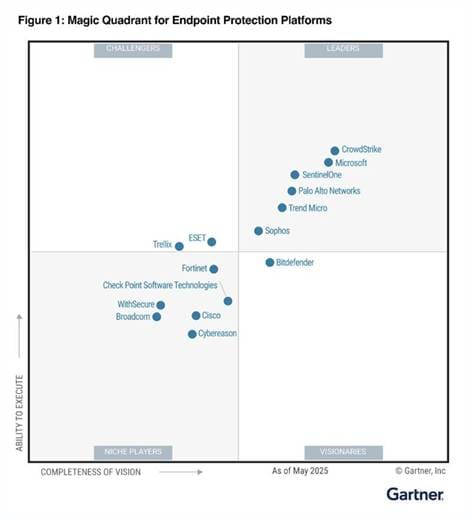
図3:Gartner Magic Quadrant for Endpoint Protection Platforms(2025)
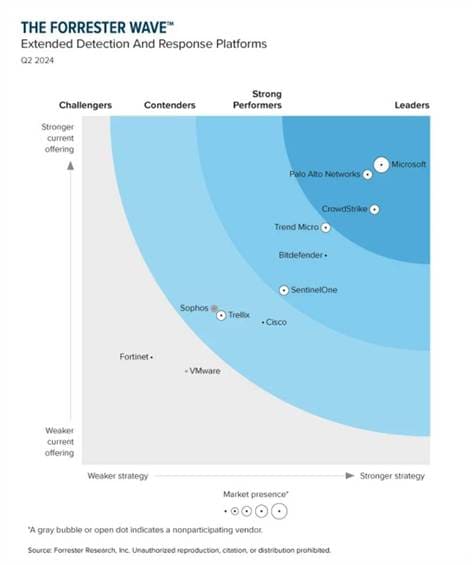
図4:The Forrester Wave: Extended Detection and Response Platforms, Q2 2024
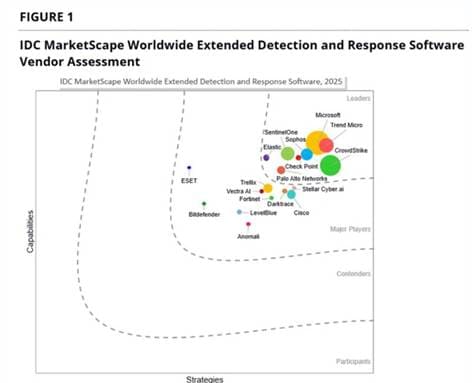
図5:IDC MarketScape: Worldwide XDR Software 2024 Vendor Assessment
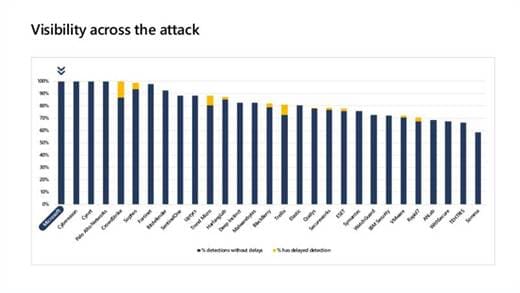
図6:MITRE Engenuity ATT&CK Evaluations
各評価レポートの読み方
| 評価機関・レポート | 対象領域 | 読み方 |
|---|---|---|
| Gartner Magic Quadrant for Endpoint Protection Platforms(2025) | EPP/エンドポイント保護 | Defender for Business 単体の順位ではなく、Microsoft のエンドポイント保護基盤に対する評価 |
| The Forrester Wave: Extended Detection and Response Platforms, Q2 2024 | XDR | 端末だけでなく複数領域を横断する検知・対応基盤の評価 |
| IDC MarketScape: Worldwide XDR Software 2024 Vendor Assessment | XDR ソフトウェア | 製品能力と戦略を含むベンダー評価。市場シェアそのものではない |
| MITRE Engenuity ATT&CK Evaluations | 攻撃手法に対する検知・可視化 | MITRE は総合順位や「優勝」を認定しない。構成条件も含めて読む |
これらの指標で示すように Microsoft がグローバル市場で継続的に比較対象となり、製品能力と戦略の両面で主要ベンダーとして評価されています。
MITRE Engenuity ATT&CK Evaluations は、実際の攻撃グループの手法を模したシナリオに対して、各製品がどのような検知情報を提示するかを公開する評価です。
比較の透明性が高い一方、MITRE Engenuity 自身は総合得点、順位、勝者を発表していません。
もちろん、製品評価がそのまま使いやすさとはなりませんが、確かな性能を有するという点ではご安心をいただきたいです(^^;
Windows 組み込みの強み
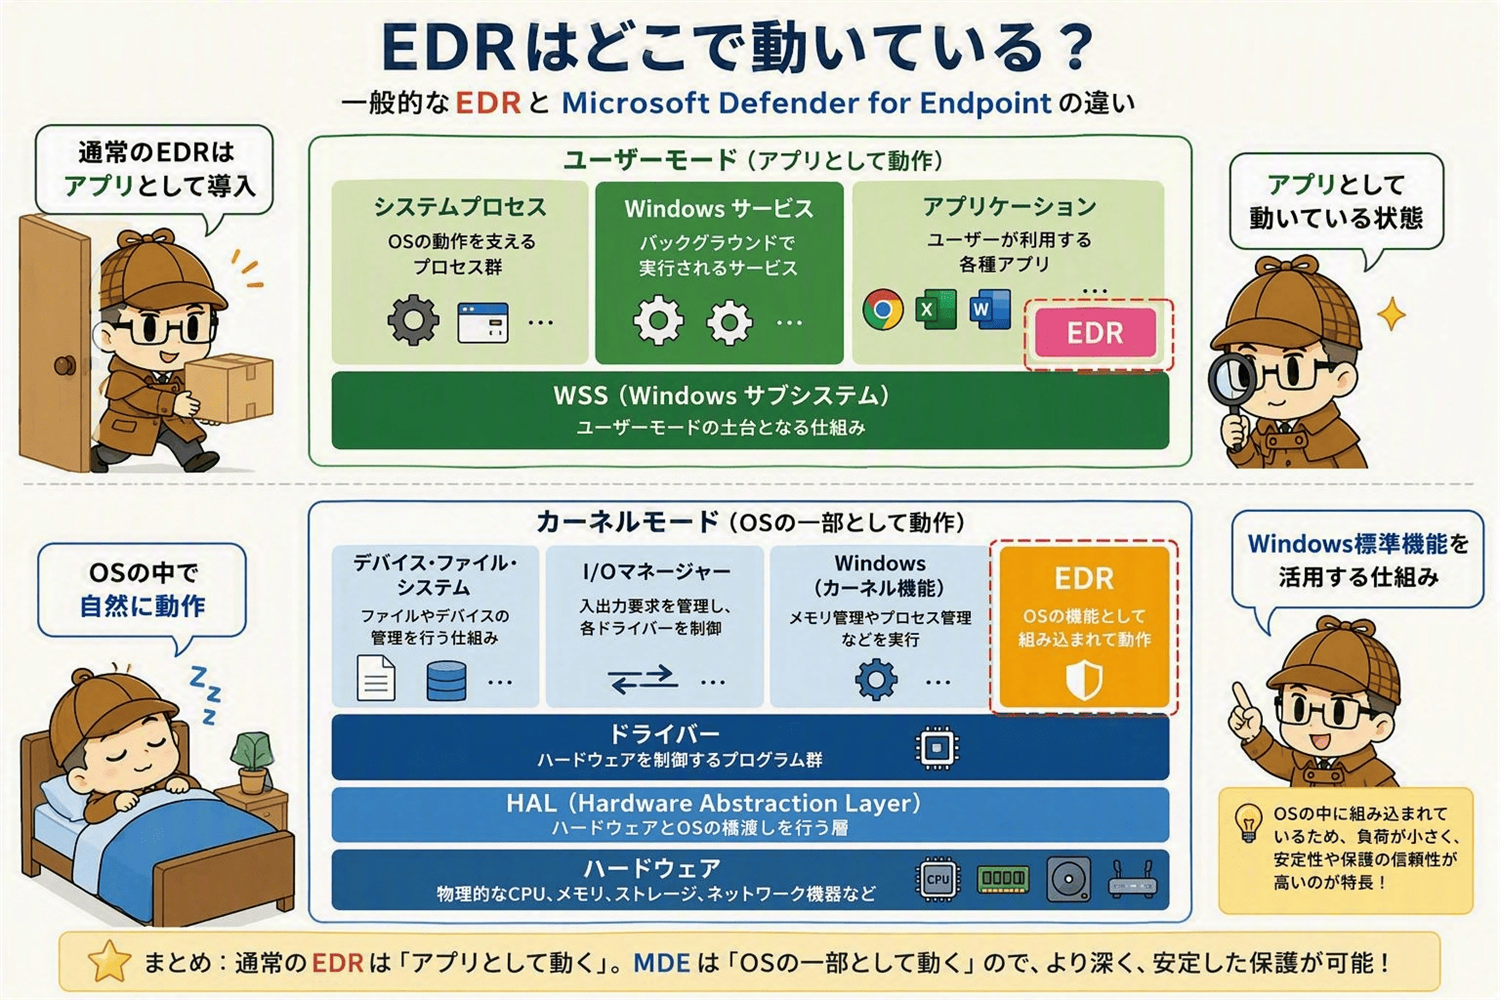
図7:Windows に組み込まれた保護機能
Windows 11 には Microsoft Defender ウイルス対策が組み込まれており、対応する Windows ではエンドポイントの検知と応答に必要なセンサーもOSの一部として提供されます。
このため、Windows 端末では一般的な製品のように、EDR 用の大規模な展開負担やリソースの消費を意識する必要性が少ないです。
⚠ 「入っているから自動的に安全」ではありません
契約すれば自動的に安全になる、という意味ではありません。次の作業は必要です。
・テナントへのオンボーディング
・ポリシーの割り当て
・競合するウイルス対策製品との関係の整理
・アラートの監視、除外設定の管理
・運用担当者の役割分担
また、macOS やモバイル端末、サーバーでは、OS ごとに導入方法と対応機能が異なります。
対応 OS とサーバー保護
MDB は、Windows、macOS、iOS、Android のクライアントデバイスを保護対象にできます。
OS やバージョンによって利用できる機能、導入方法、前提条件が異なるため、展開前には Microsoft Learn の対応要件を確認してください。
サーバー保護は Microsoft Defender for Business servers として提供されています。クライアント向けユーザーライセンスとは別のサーバー用アドオンを、保護するサーバー台数に応じて用意します。Business Premium にサーバーライセンスが自動で含まれるわけではありません。
必要ライセンスと台数の考え方
| 項目 | 内容 |
|---|---|
| Microsoft Defender for Business | 最大 300 ユーザーの組織向け。単体契約が可能 |
| Microsoft 365 Business Premium | Microsoft Defender for Businessを含む。Microsoft 365 の生産性、ID・アクセス管理、デバイス管理、メール保護をまとめて整備したい場合に有力 |
| クライアントデバイス | ライセンスを付与したユーザー1人につき最大5台 |
| 共有PC | 共有PCを利用するユーザーに Defender for Business ライセンスの割り当てが必要(共有PC用ライセンスという考え方がない) |
| サーバー | Microsoft Defender for Business servers アドオンを別途用意。1 台につき 1 ライセンス |
1ユーザーあたり最大5台のクライアントデバイスを保護できるため、1人が PC、スマートフォン、タブレットを使い分ける環境にも対応しやすい製品です(^^
SMBの情シス担当者は、どこから着手すべきか?
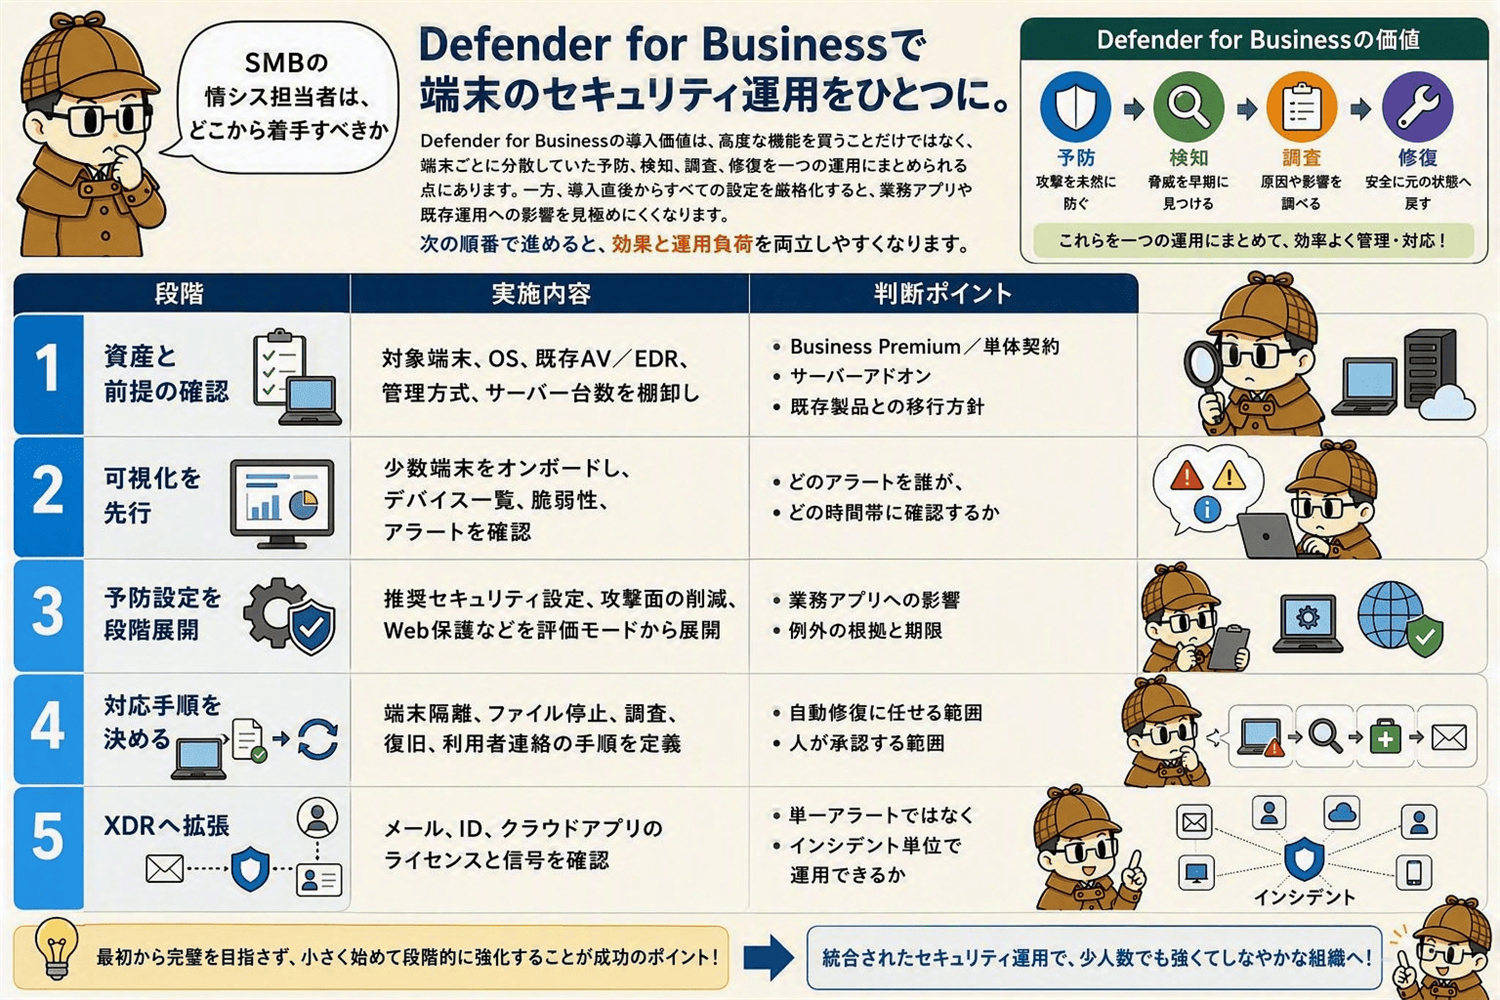
図8:段階的な導入のイメージ
MDBの導入価値は、高度な機能を買うことだけではなく、端末ごとに分散していた予防、検知、調査、修復を一つの運用にまとめられる点にあります(^^
一方、導入直後からすべての設定を厳格化すると、業務アプリや既存運用への影響を見極めにくくなります。その種、順番を考えながら、効果と運用負荷を両立させられるように進める必要があります。
| 段階 | 実施内容 | 判断ポイント |
|---|---|---|
| 1. 資産と前提の確認 | 対象端末、OS、既存 AV/EDR、管理方式、サーバー台数を棚卸し | Business Premium/単体契約、サーバーアドオン、既存製品との移行方針 |
| 2. 可視化を先行 | 少数端末をオンボードし、デバイス一覧、脆弱性、アラートを確認 | どのアラートを誰が、どの時間帯に確認するか |
| 3. 予防設定を段階展開 | 推奨セキュリティ設定、攻撃面の削減、Web 保護などを評価モードから展開 | 業務アプリへの影響、例外の根拠と期限 |
| 4. 対応手順を決める | 端末隔離、ファイル停止、調査、復旧、利用者連絡の手順を定義 | 自動修復に任せる範囲と、人が承認する範囲 |
| 5. XDR へ拡張 | メール、ID、クラウドアプリのライセンスと信号を確認 | 単一アラートではなくインシデント単位で運用できるか |
💡 いきなり全部を厳しくしない
セキュリティ設定は、最初から最大まで締めたくなるものですが、業務アプリへの影響が読めないまま厳格化すると、結局「例外だらけ」になって運用が形骸化しがちです。影響を見ながら段階的に広げるのが現実的です。
まとめ
Microsoft Defender for Business(MDB) は、単なる EDR 製品ではありません。EPP、EDR、脆弱性管理、自動調査と修復をまとめ、最大 300 ユーザー規模の組織がエンドポイント防御を現実的な運用負荷で整えるためのサービスです。
そして、EDR は XDR を構成する重要な一領域です。Defender for Business が集める端末の信号を、メール、ID、クラウドアプリなどの信号と結び付けることで、個別の警告では見えにくかった攻撃の流れを、インシデントとして追跡しやすくなります。ただし、利用できる XDR の範囲は保有ライセンスによって異なります(^^;
中小企業にとって重要なのは、検知した後に、限られた担当者で調査と対応を継続できるか、負担なく次の領域にセキュリティを拡張できるかにあります。
Defender for Business は、その運用を Microsoft 365 のセキュリティ基盤へつなげる、現実的な出発点になりえます(^^