



-
- エスカ&レン:
- 今月もやってきました!「エスカとレンのセキュリティ通信」のお時間です。
-
- エスカ:
- 朝晩は少しずつ涼しくなり、秋の気配を感じるようになりましたね。
-
- レン:
- そうだね。ただ、日中はまだ暑い日もあるから、寒暖差で体調を崩さないようにしたいね。
-
- エスカ:
- 服装や水分補給を工夫して、元気に過ごしましょう。
さて、今回ご紹介するトピックスはこちらです!
制度基準・制度手順を公開 SCS評価制度で取引先確認を共通化
-
- エスカ:
- まずは、取引先のセキュリティ対策を共通の基準で確認する「SCS評価制度」についてご紹介します。
独立行政法人情報処理推進機構(IPA)は2026年9月11日、SCS評価制度の制度基準と制度手順を追加公開しました。同年8月には基本規程等も公開されており、制度の運用に向けた仕組みが具体化しています。
企業の業務やITサービスは、自社だけで完結するとは限りません。委託先やサービス提供事業者がサイバー攻撃を受けると、自社のサービス停止や機密情報の漏洩・改竄につながる可能性があります。また、委託先を踏み台とした不正侵入も懸念されます。
一方、委託元には、取引先の対策状況を把握しにくく、自社で作成したチェックリストが適切か判断しづらいという課題があります。委託先は、複数の取引先から異なる確認項目への回答を求められ、負担が大きくなるという課題があります。
SCS評価制度では、取引契約などで、委託元が委託先に必要な段階(★)を提示する運用が想定されています。
委託元は、示した対策の実施状況を確認します。共通の基準を利用すれば、委託元は必要な水準を示しやすくなります。委託先も、自社の対策状況を説明しやすくなることが期待されています。
| 項目 | ★3 | ★4 |
|---|---|---|
| 求められる水準 | 一般的なサイバー脅威に対処できる水準 | サプライチェーンを含めた被害拡大に対処できる水準 |
| 評価方式 | 専門家の確認を受けた自己評価 | 評価機関による第三者評価と技術検証 |
| 主な確認方法 | 提出書類の確認 | 文書確認、実地審査、技術検証 |
(表1:SCS評価制度における★3・★4の違い)
★3では、企業が要求事項・評価基準に沿って自己評価を行い、セキュリティ専門家が内容を確認・助言します。
★4では、自己評価に加え、評価機関による第三者評価と技術検証が求められます。文書確認のほか、実地審査や技術検証も行われます。
IPAによると、SCS評価制度はサプライチェーン上の立ち位置に応じて必要な対策を示します。これにより、企業が自社に必要なセキュリティ対策を判断しやすくなります。
また、委託先への攻撃による事業・サービスの停止や機密情報の漏洩・改竄、委託先を踏み台とした不正侵入などへの対策を促します。
サプライチェーン全体のセキュリティ対策水準を高めることが、制度の目的です。
出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」(https://www.ipa.go.jp/security/scs/index.html)
■推奨する対応策
- 評価対象となる組織・業務・システム・委託先・外部サービスを整理し、取り扱う情報や接続範囲、停止時の事業への影響を明確にする
- ★3・★4の要求事項・評価基準と自社の規程や実際の運用状況を比較し、未対応項目と必要な証跡に優先順位を付ける
- 契約時に、必要なセキュリティ水準、インシデント報告、調査協力、データ廃棄などの条件を明記する
- 契約後も、対策状況やインシデント対応体制を定期的に確認し、変更や更新を記録する
-
- そふくリス:
- 取引先ごとに違うチェックシートに回答するのは大変だよね。確認する側の負担も大きそう。
-
- エスカ:
- SCS評価制度は、委託元と委託先が共通の基準で必要な対策を確認しやすくする仕組みなんだ。
-
- レン:
- ただ、★を取得すれば事故が起きない、という意味ではないよ。自社への影響を踏まえて必要な水準を決めよう。対策が実際に運用されているか、継続して確認することも大切だね。
EC基盤への不正アクセスで購入者・店舗情報が漏洩|Eストアー
-
- エスカ:
- 続いて、サプライチェーンのリスクを示す事例をご紹介します。外部サービス提供事業者への攻撃が、利用企業とその顧客に影響した事例です。
株式会社Eストアーは2026年8月2日、同社が運営するEC基盤「ショップサーブ」への不正アクセスによる情報漏洩について、第2報を公表しました。
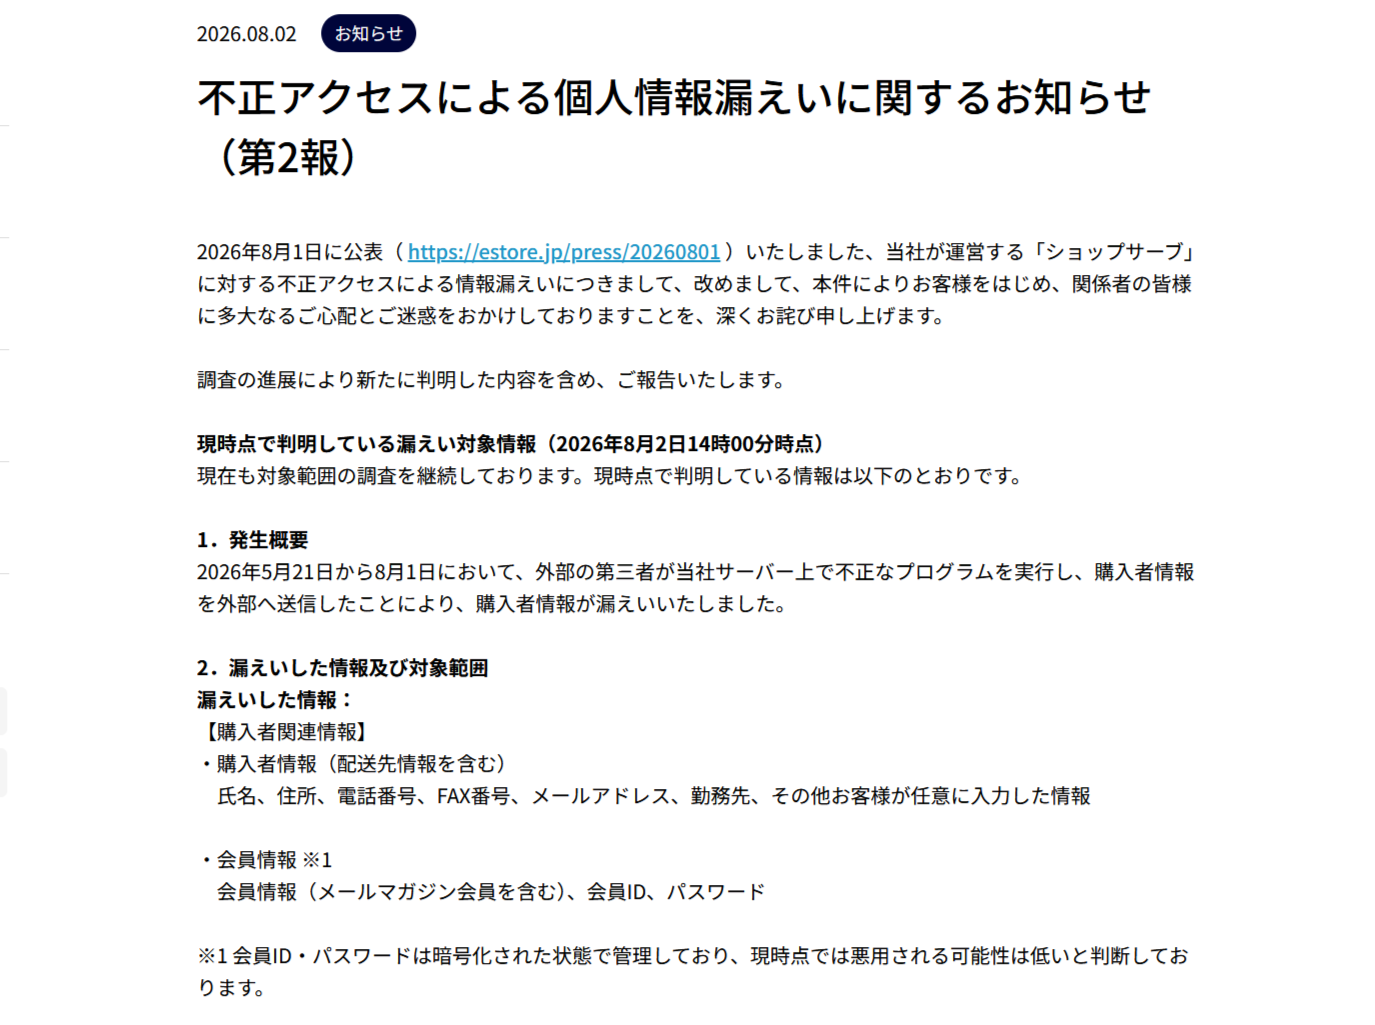
(図1:不正アクセスによる個人情報漏えいに関するお知らせ(第2報))
同社によると、2026年5月21日から8月1日にかけて、外部の第三者が同社サーバー上で不正なプログラムを実行し、購入者情報を外部へ送信していました。調査が進み、第2報では第1報よりも発生期間と対象情報の範囲が広いことが判明しました。
2026年8月2日14時時点の公表件数は8,853,839件です。購入者関連情報・クレジットカード情報・店舗関連情報などが漏洩したとされています。ただし、同じ購入者の複数の登録データが含まれる可能性があり、対象者の人数を示すものではありません。
原因はサーバーに対する外部からの不正アクセスとされていますが、侵入経路などの詳細は調査中です。同社は攻撃元からの通信を遮断しました。また、購入者には会員パスワードの変更と他サービスの安全確認を呼びかけています。利用店舗には、管理画面・メールシステム・FTPのパスワード変更や、管理画面の二段階認証の利用を推奨しています。2026年8月2日時点で、本件に起因する具体的な二次被害の報告は確認されていません。
この事例では、外部サービス提供事業者への攻撃により、利用店舗の認証情報と購入者の情報の双方が漏洩しました。
利用店舗は、自社でEC基盤を運用していなくても対応が必要になります。たとえば、顧客からの問い合わせへの対応や、認証情報の変更、注意喚起などです。
この事例を踏まえると、外部サービスの選定時には機能や価格だけでなく、事業者が扱う情報と権限も確認することが重要です。求めるセキュリティ水準や、事故時の報告・調査・顧客通知の役割も確認しておきましょう。
SCS評価制度は、こうした確認を共通の基準で進めるための一つの手段になります。
出典:株式会社Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(第2報)」(https://estore.jp/press/20260802/)
■推奨する対応策
- 利用している外部サービスと取引先を一覧化し、預けている情報、付与している権限、停止・漏洩時に自社と顧客が受ける影響を整理する
- 選定・契約時に、必要なセキュリティ水準、インシデントの報告期限、ログ保全、調査協力、顧客通知、再委託、データ廃棄の役割を明確にする
- 外部サービスの管理アカウントには多要素認証と最小権限を適用し、共有アカウントを避け、不要なIDや権限を定期的に見直す
- 取引先での事故を想定し、連絡網、認証情報の一斉変更、サービス停止・代替手段、顧客への案内を含む共同対応手順を整備する
■取引先のセキュリティ対策を見直すポイント
・SCS評価制度への対応を進めたい方へ:
SCSmart SCS評価制度アセスメント
・自社の対策状況と改善の優先順位を知りたい方へ:
セキュリティ評価サービス
・不正アクセスや情報漏洩が発生した際の対応を相談したい方へ:
インシデント対応支援
-
- そふくリス:
- 自社のシステムが直接攻撃されていなくても、使っているサービスが攻撃されると、利用店舗の業務や顧客対応にも影響するんだね。
-
- エスカ:
- そうだね。業務を委託しても、顧客への説明や事業への影響に対応する必要は残るよ。扱う情報と事故時の役割を、前もって決めておこう。
-
- レン:
- SCS評価制度は、こうした取引先に求める水準を共通の基準で示すきっかけになるね。
-
- エスカ:
- ということで、今月の「エスカとレンのセキュリティ通信」はここまでです。
バナーから、セミナーやサービス紹介ページもご覧いただけますので、ぜひチェックしてみてください。
お役立ち資料
前回の記事はこちら!
導入だけでは防げない。調査データで見る、なりすましメール対策の実態 -セキュリティ通信-
無料セミナーのご案内
関連サービス
記事内でご紹介したサービスは下記からご覧いただけます。