



「自社のセキュリティ対策はどのくらいできている?」――今回、ソフトクリエイトが実施したアンケート結果※では、セキュリティ対策を「4つのレベル」に分けて自己診断してもらいました。そこで本コラムでは、その結果から企業の“現在地”と、次のレベルへ進む際に見えてくる課題について考えます。
※『情報セキュリティ実態アンケート 2026』(ソフトクリエイト)n=523
セキュリティ対策、「4つのレベル」とは?
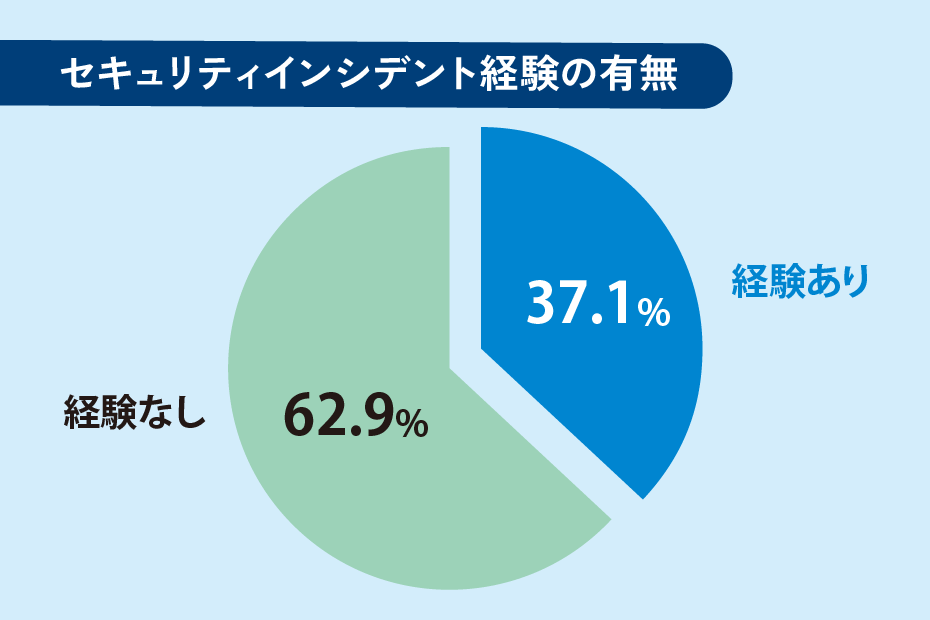
ランサムウェアをはじめ、数多くのセキュリティインシデントが報じられている現代社会。実際、調査によるとセキュリティインシデントを経験した企業が4割弱に上りました。自社のセキュリティ対策に不安を感じている企業も少なくないことでしょう。
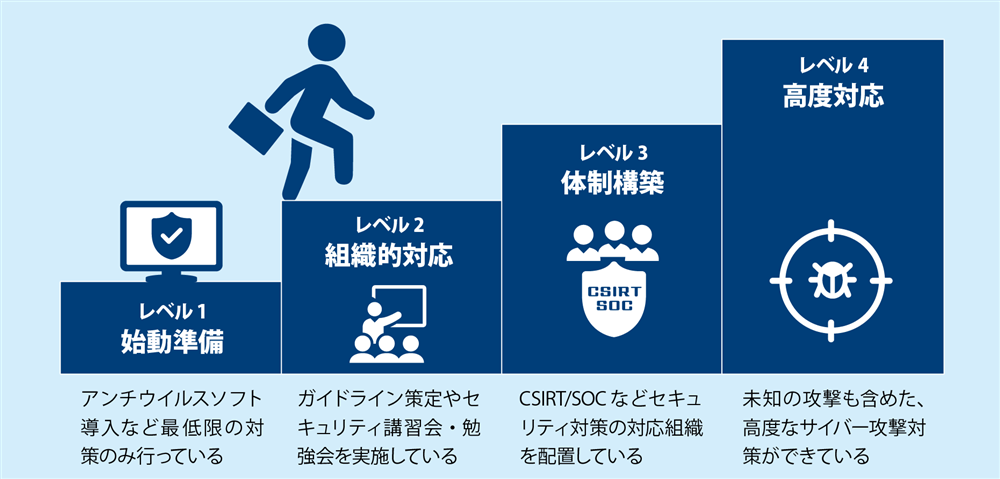
こうした状況を踏まえ、今回のアンケートでは「セキュリティインシデントに備えて、自社で実施できている対策」について、次の4つのレベルに分けて自己診断してもらいました。
(※本調査における独自の区分です。)
レベル1|始動準備
アンチウイルスソフトの導入など、まず必要となる最低限のセキュリティ対策を実施している段階です。基本的な防御策から取り組みを始めている状態といえます。
レベル2|組織的対応
セキュリティポリシーやガイドラインの策定、社員向けのセキュリティ教育など、組織として対策を進めている段階です。製品による対策だけでなく、ルールや教育まで取り組みを広げている状態です。
レベル3|体制構築
CSIRTやSOCなど、セキュリティ対策を担う専門的な対応組織を配置している段階です。インシデントへの対応や監視などを含め、専門的な体制を整えてセキュリティ対策を進めている状態です。
レベル4|高度対応
未知の攻撃も含めた、高度なサイバー攻撃への対策を実施できている段階です。既知の脅威への基本的な対策に加え、より高度化・巧妙化する攻撃も想定した対策まで進めている状態です。
「レベル1~2」が7割、レベル3との間に大きな“壁”
では、実際にアンケートに回答した企業のレベルについて見てみましょう。
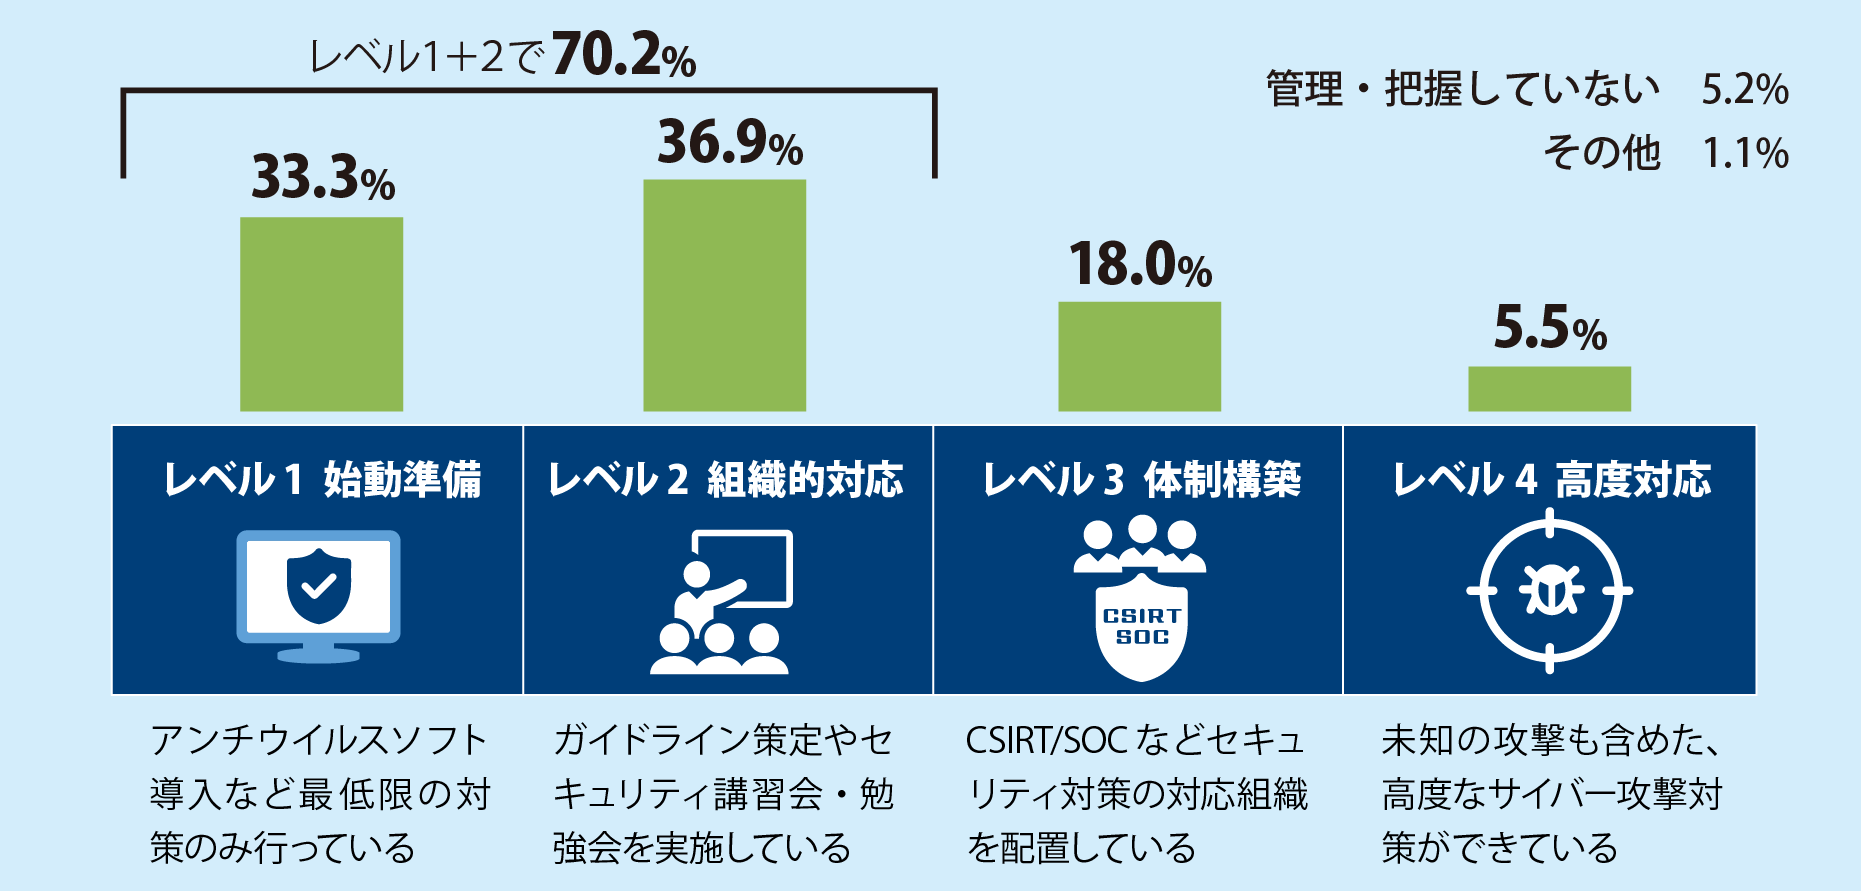
レベル1「始動準備」は33.3%、レベル2「組織的対応」は36.9%で、両者を合わせると70.2%に。レベル3「体制構築」では18.0%と大きく減少し、レベル4「高度対応」は5.5%となり、レベル3以上は23.5%にとどまる結果となりました。
■セキュリティインシデントに備えて、自社で実施できている対策
 ※『情報セキュリティ実態アンケート 2026』より
この結果からは、多くの企業が、最低限の対策からガイドライン策定や社員教育などの「標準的な対策」までの段階に位置していることがわかりました。中でも注目したいのが、レベル2からレベル3に進むところで、割合が大きく低下している点です。CSIRTやSOCなどの専門的な対応組織を備えて継続的に対応するという段階に、セキュリティレベルを高める上での大きな“壁”があるのではないでしょうか。
では、この“壁”のあり方は企業規模によって変わるのでしょうか。次項では、従業員規模別の結果を見てみましょう。
企業規模が大きいほどレベル3以上が増加、5,000名以上では約65%に
続いて、セキュリティ対策レベルを従業員規模別に見てみましょう。
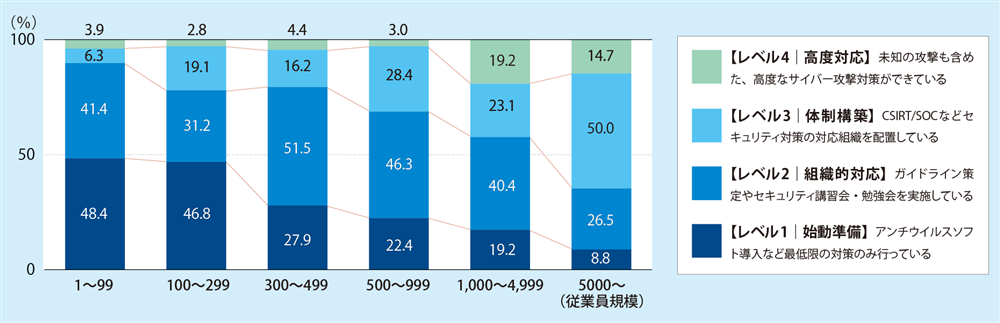
従業員500名未満ではレベル1と2がその多くを占めていることがわかります。その内訳を見ると、小規模な企業ほどレベル1が多く見られますが、企業規模が大きくなるにつれてレベル1に比べてレベル2の割合が増加していくことがわかります。
500〜999名ではレベル3以上が3割を超え、1,000~4,999名ではレベル3以上が4割超、5,000名以上ではレベル3以上が約65%と多数派になりました。企業規模が大きくなるほど、ガイドラインや教育などの標準的な対策に加え、専門的な組織・体制を備えた段階へ進む企業が増えていることがうかがえます。
■セキュリティインシデントに備えて、自社で実施できている対策
(企業規模別、「管理・把握していない」「その他」を除く)n=490
レベル別に見る「SCS評価制度」への対応、“行動に移す力”に大きな差
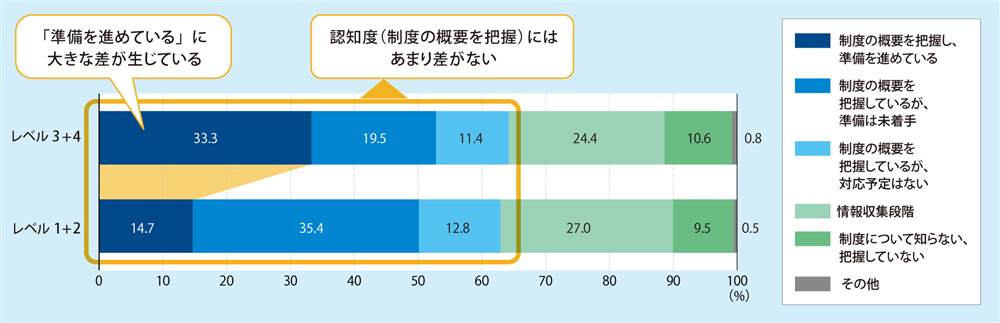
経済産業省などが制度構築を進め、IPAが運営する「SCS評価制度」が注目を集めています。セキュリティ対策状況を共通の基準で可視化する制度で、多くの企業がこれから本格的な取り組みを進めると考えられています。そこで今回、SCS評価制度への対策状況を[レベル1+2][レベル3+4]の2グループに分け、SCS評価制度への対応状況を比較しました。
まず、「準備を進めている」は[レベル1+2]の14.7%に対し、[レベル3+4]では33.3%と2倍以上に。また、「準備は未着手」は[レベル1+2]の35.4%に対し、[レベル3+4]では19.5%とこちらも大きな差が現れました。一方、「情報収集段階」「把握していない」の割合には大きな差がありませんでした。
この結果からは、SCS評価制度への対応では、制度を知った後に実際の「準備」へ移れるかどうかに、セキュリティ対策レベルという“土台”も関係していることがうかがえます。
※SCS評価制度:サプライチェーンを構成する企業等のセキュリティ対策状況を共通基準で可視化し、サプライチェーン全体のセキュリティ水準向上を目指す制度。
参考:
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
■「セキュリティインシデントへの備え」レベル別、「SCS評価制度」に向けた対策状況
まとめ
今回の調査では、セキュリティ対策レベルの「レベル1~2」が7割を占める一方、専門的な対応組織を備える「レベル3」以上は2割台にとどまりました。レベル2からレベル3の間には、大きな“壁”があることがわかりました。また、企業規模が大きくなるほどレベル3以上の割合が高まるなど、企業によって対策の進み方にも違いが見られました。
まずは、自社が現在どのレベルにいるのかを確認してみることが重要です。その上で、次の段階へ進むために必要な取り組みを整理してみてはいかがでしょうか。
本コラムでは調査結果の一部を紹介しましたが、より詳しいデータや分析については、下記の資料をダウンロードしてご覧ください。今後の情シスの取り組みの参考になれば幸いです。