



-
- エスカ&レン:
- 今月もやってきました!「エスカとレンのセキュリティ通信」のお時間です。
-
- エスカ:
- 朝晩は少しずつ涼しくなり、秋の気配を感じるようになりましたね。
-
- レン:
- 季節の変わり目は体調を崩しやすいから、睡眠と食事を大切にしたいね。
-
- エスカ:
- 元気に過ごしながら、セキュリティにも目を向けていきましょう。
さて、今回ご紹介するトピックスはこちらです!
なりすましメールを遮断できる金融機関は26.7%|GMOブランドセキュリティ株式会社
-
- エスカ:
- まずは、なりすましメール対策技術の導入状況に関する調査結果をご紹介します。
GMOブランドセキュリティ株式会社は2026年8月7日、全国の銀行・信用金庫を対象に、なりすましメール対策技術の導入・運用状況に関する調査結果を発表しました。
調査の結果、多くの金融機関で対策技術の導入が進んでいる一方、実際になりすましメールを防げる状態まで運用できている金融機関は、まだ多くないことが明らかになりました。
本調査は2026年7月22日、全国386行(銀行131行、信用金庫255行)の公式ドメインを対象に実施されました。
調査対象となったのは、なりすましメール対策技術である「SPF」「DMARC」「BIMI」の導入・運用状況です。
SPFは、メールの送信元サーバーのIPアドレスを確認し、正規の送信元として許可されたサーバーから送信されたメールかどうかを判定する仕組みです。
一方、DMARCは、SPFやDKIMの認証結果などをもとに、なりすましの可能性があるメールをどのように扱うか、受信側へ指示する仕組みです。DMARCでは、「none(監視のみ)」「quarantine(隔離)」「reject(拒否)」の3つのポリシーを設定できます。
「none」は、不審なメールを検出しても受信自体は許可する設定です。
「quarantine」は、迷惑メールフォルダへ隔離し、「reject」は受信そのものを拒否します。
BIMIは、メールクライアント上に企業や組織のロゴを表示することで、受信者が正規の送信元から届いたメールであることを確認しやすくする仕組みです。
なお、本調査では上記3つの仕組みが調査対象となっていますが、なりすましメール対策には、これらに加えてDKIMも利用されています。
DKIMは、送信メールに電子署名を付与し、受信側が公開鍵で検証する仕組みです。これにより、送信者の偽装や、送信途中でのメールの改ざんを判定できます。
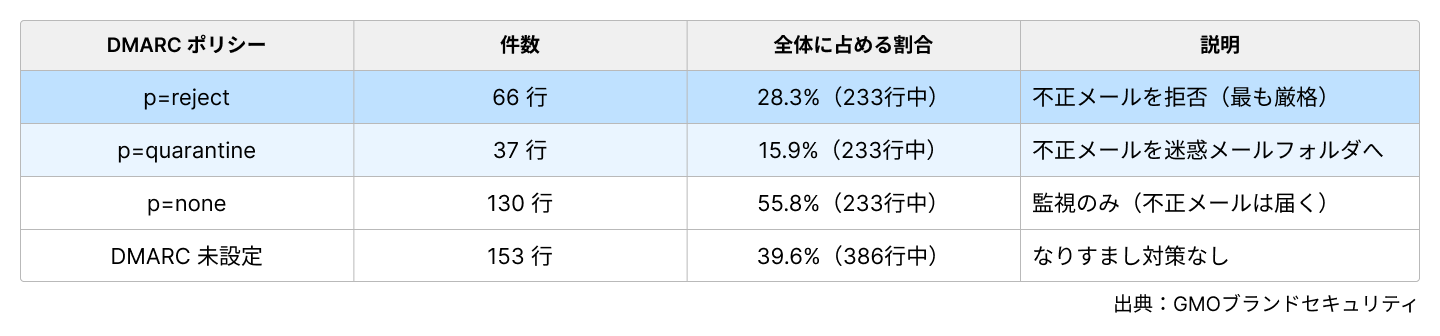
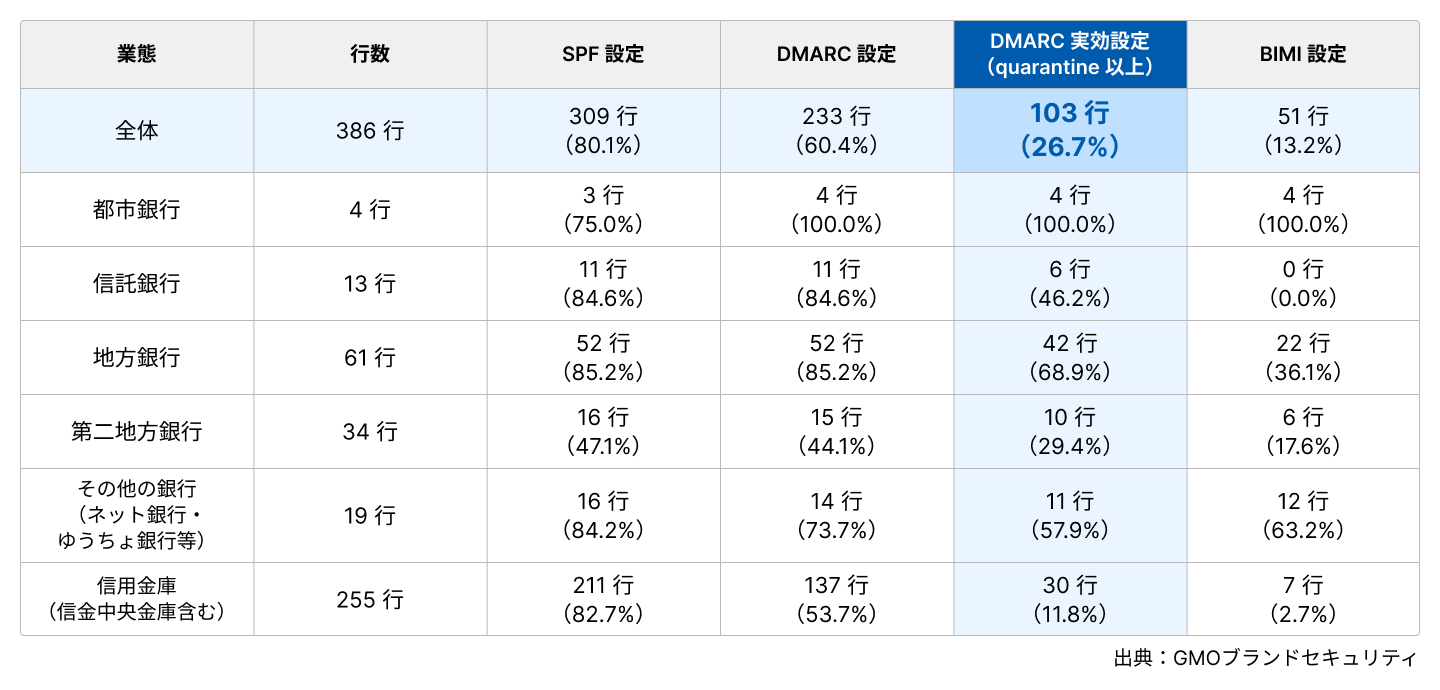
(図1:GMOブランドセキュリティ株式会社の調査結果)
今回の調査では、DMARCを設定している金融機関は233行(60.4%)でした。
しかし、なりすましメールを遮断できる強制ポリシーである「quarantine」または「reject」を適用しているのは、103行(26.7%)にとどまりました。
また、DMARCを設定している233行のうち、130行(55.8%)は「none」で運用されていました。
DMARCを導入していても、実際にはなりすましメールを遮断できない金融機関が多数存在することが明らかになっています。
(図2:GMOブランドセキュリティ株式会社の調査結果)
また、SPFが未設定の金融機関は77行(19.9%)、DMARCが未設定の金融機関は153行(39.6%)でした。
そのうち75行(19.4%)は、SPFとDMARCの両方が未設定という状況でした。
この状態では、第三者がドメインを詐称したなりすましメールを容易に送信できる可能性があると指摘されています。
さらに、信用金庫255行のうち117行(45.9%)は、公式サイトとメール送信で異なるドメインを利用していることが確認されました。
こうした環境では、利用者がドメイン名を手がかりに正規のメールかどうかを判断しにくくなります。
そのため、DMARC強制ポリシーの適用や、BIMIによる正規メールの可視化が、より重要になると指摘されています。
加えて、BIMIを導入している金融機関は51行(13.2%)でした。
都市銀行では4行すべてが導入済みである一方、その他の業態では導入率が低い状況にあることも明らかになっています。
GMOブランドセキュリティ株式会社は、金融機関のブランド価値や顧客との信頼関係を守るためにも、送信ドメイン認証は経営レベルで取り組むべき課題だとしています。
今回の調査は金融機関を対象としたものですが、なりすましメールやフィッシングメールは、業種を問わず、あらゆる企業にとって脅威です。
対策技術は、単に導入するだけでは十分ではありません。
実効性のある設定と運用を継続して、初めてなりすましメール対策として機能します。
「導入しているか」だけでなく、「実際に防げる状態になっているか」を確認することが重要です。
出典:GMOブランドセキュリティ株式会社(https://group.gmo/news/article/10136/)
■推奨する対応策
- SPFやDMARCの導入状況を確認する
- DMARC強制ポリシーの適用を検討する
- 信頼できる経路(公式アプリ・ブックマークなど)から正規サイトへアクセスする
■関連サービス
・標的型メール訓練:不審なメールへの対処方法を身につける
・セキュリティ教育:なりすましメールやフィッシングメールの手口を周知する
-
- そふくリス:
- DMARCを導入しているところは多いのに、実際になりすましメールを遮断できる設定まで進んでいるところは、意外と少ないんだね。
-
- エスカ:
- その通りだね。セキュリティ対策では「導入したか」ではなく、「実際に防げる状態になっているか」が重要だと思う。
-
- レン:
- 金融機関を対象とした調査だけど、この考え方はどの企業にも当てはまりそうだね。SPFやDMARCを設定して終わりにするのではなく、きちんと機能する状態で運用できているか、定期的に見直すことが大切だよ。
メールサーバーへの不正アクセス被害|佐銀デジタルパートナーズ株式会社
-
- エスカ:
- なりすましメール対策としてDMARCなどの技術が注目されるなか、メール基盤そのものが悪用されるケースも発生しています。
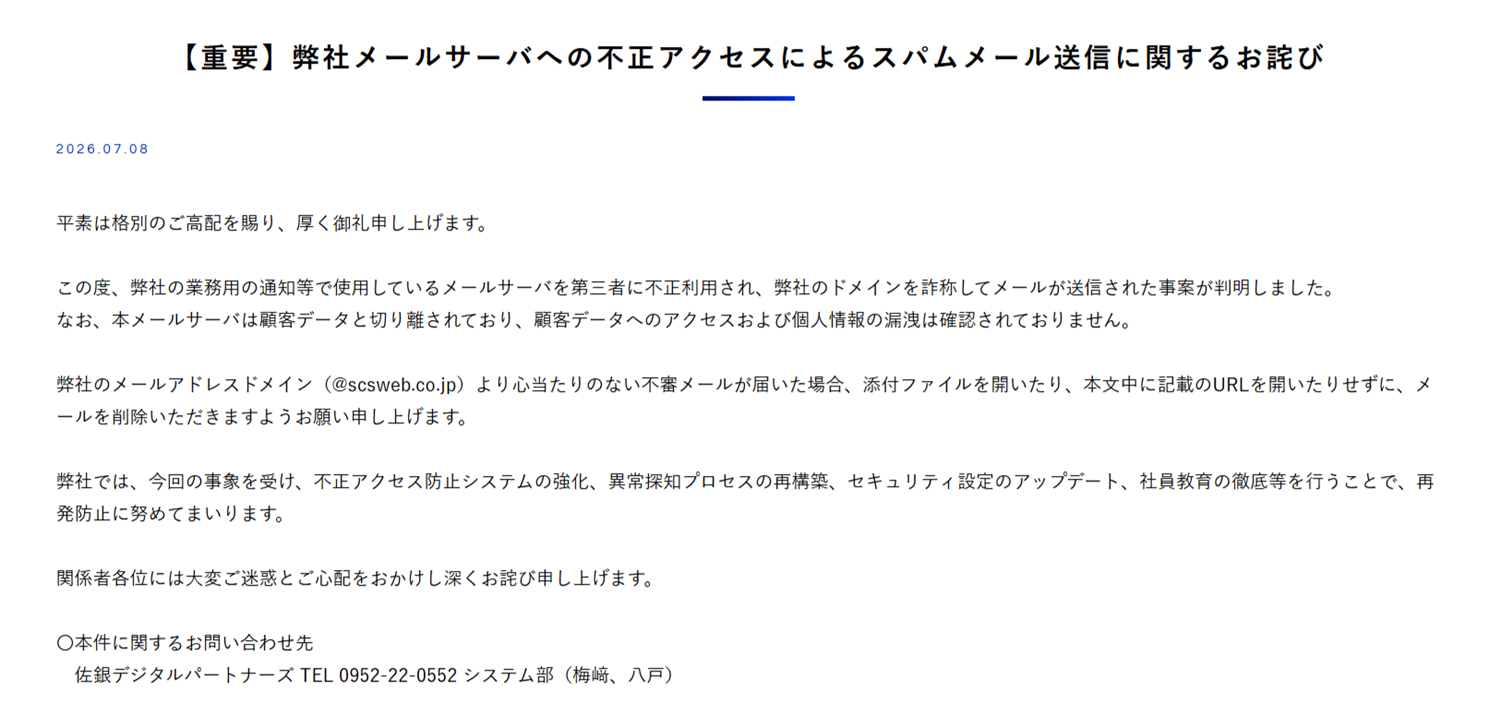
佐銀デジタルパートナーズ株式会社は2026年7月8日、同社のドメイン(@scsweb.co.jp)を詐称したスパムメールが送信される事案が発生したことを公表しました。
(図3:【重要】弊社メールサーバーへの不正アクセスによるスパムメール送信に関するお詫び|佐銀デジタルパートナーズ株式会社)
同社によると、業務用の通知などに使用しているメールサーバーが第三者に不正利用され、不審なメールが送信されていたとのことです。
同社は、当該ドメインから心当たりのないメールを受信した場合、添付ファイルを開いたり、メール本文に記載されたURLへのアクセスしたりせず、メールを削除するよう呼びかけています。
なお、当該メールサーバーは顧客データとは分離されており、顧客データへのアクセスや個人情報の漏えいは確認されていないとしています。
また、再発防止策として、不正アクセス防止システムの強化、異常検知プロセスの再構築、セキュリティ設定の更新、社員教育の徹底などを進めるとしています。
出典:佐銀デジタルパートナーズ株式会社(https://www.sagin-dp.jp/news/000094.php)
■推奨する対応策
- 多要素認証を導入し、不正ログインのリスクを低減する
- メールサーバーの認証ログや送信ログを監視し、異常を早期に検知する
- メールサーバーの脆弱性対策を継続的に実施する
■関連サービス
・
SCSmart プラットフォーム診断
:メールサーバーなどの脆弱性・設定不備を把握する
・標的型メール訓練:不審なメールへの対処方法を身につける
・セキュリティ教育:不審なメールや認証情報窃取の手口を周知する
-
- そふくリス:
- この企業では、実際に自社のドメインを悪用したスパムメールが送信されてしまったんだね。
-
- エスカ:
- 今回の事例は、DMARCの未導入が原因というよりも、メールサーバー自体が不正利用されたケースと考えた方がよさそう。
-
- レン:
- そうだね。なりすましメール対策としてSPFやDMARCは重要だけれど、それだけでは十分とは言えないよ。
メール基盤の監視や異常検知、アクセス制御、システム分離などを組み合わせることが重要だね。万が一侵害された場合でも、被害を最小限に抑えられるよう、多層防御の考え方を取り入れることが大切だよ。
-
- エスカ:
- ということで、今月の「エスカとレンのセキュリティ通信」はここまでです。
バナーから、セミナーやサービス紹介ページもご覧いただけますので、ぜひチェックしてみてください。
お役立ち資料
前回の記事はこちら!
ランサムウェア対策の実態、「払う・払わない」を決めていない企業が多数派? -セキュリティ通信-
無料セミナーのご案内
関連サービス
記事内でご紹介したサービスは下記からご覧いただけます。