

2026年9月、カーシェアリングサービス「タイムズカー」で約660万アカウント分の個人情報が第三者に取得されたことが公表されました。
「うちのサーバは古いけど、今のところ問題は起きていない」「Webサイトは制作会社に任せているから大丈夫なはず」「脆弱性診断って、どこに頼めばいいの?」そんな声が社内で聞こえてきませんか?
「問題が起きていない」のではなく、「まだ見つかっていないだけ」かもしれません。攻撃者は、公開されたシステムの弱点を日々探しています。
本記事では、最近の情報漏えい事例をもとに、脆弱性診断の必要性や実施しないリスクを解説し、ソフトクリエイトの脆弱性診断サービスをご紹介します。
>> 【全5問】脆弱性診断セルフチェックシートを無料ダウンロード
関連サービス
>> SCSmart プラットフォーム診断の詳細はこちら
>> SCSmart Web脆弱性診断の詳細はこちら
脆弱性とは
脆弱性とは、OS・ミドルウェア・ソフトウェアやWebアプリケーションの設計・設定上にある、セキュリティ上の弱点です。新たな脆弱性は日々公表されるため、一度対策すれば終わりではありません。
特に注意したいのが、サポートが終了した(EOL)製品です。修正プログラムが提供されないため、脆弱性が見つかっても塞げません。
脆弱性をついた攻撃について、IPA「情報セキュリティ10大脅威 2026」(組織編)では、「システムの脆弱性を悪用した攻撃」が4位(6年連続9回目)に入りました。
出典:IPA「情報セキュリティ10大脅威 2026」/国土交通省 資料
タイムズカー(タイムズモビリティ株式会社)
タイムズモビリティ株式会社が運営する「タイムズカー」は、9月28日の第2報で、約660万アカウント分の個人情報が第三者に取得されたことを確認したと公表しました。
侵入経路は公表されていませんが、個人情報や本人確認書類を扱う外部公開のWebシステムが狙われたと公表されています。
生年月日や免許証画像はパスワードと違って変更できず、漏えいすれば取り返しがつきません。だからこそ、公開システムの弱点を事前に把握しておくことが重要です。
概要は次のとおりです。
| 項目 | 内容 |
|---|---|
| 検知・遮断 | 2026年9月25日9時07分に不正アクセスを検知、9月26日7時25分までに不正アクセス経路の遮断を完了 |
| 対象者 | 会員(退会済み・入会手続き未完了の方、法人向け「タイムズビジネスサービス」会員を含む) |
| 主な情報 | 氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、運転免許証画像等の本人確認書類、連携サービスIDなど |
| 本人確認書類画像 | 約160万件と報じられている |
| クレジットカード情報 | 漏えいは確認されていない |
| 侵入経路 | 技術的な詳細は公表されていない(2026年10月5日時点) |
出典:
パーク24「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報)(第3報)」
タイムズカー「「タイムズカーWebサイト」への不正アクセスによる個人情報漏えいの可能性について(第1報)」
実際に脆弱性を悪用された事例についても、次章で見ていきましょう。
1. 相次ぐ情報漏えい、その入口は「放置された脆弱性」
株式会社ムラウチドットコム:Webシステムの脆弱性から約771万件
株式会社ムラウチドットコムは2026年9月15日の第二報で、不正アクセスにより顧客情報7,716,811件が外部に持ち出されたことを確認したと公表しました。今回の不正アクセスは、Webシステムの一部に存在する脆弱性を悪用したもので、被害は複数のシステムに及びました。
概要は次のとおりです。
| 項目 | 内容 |
|---|---|
| 発覚・遮断 | 2026年7月15日未明に社内システム障害が発生。7月16日、復旧作業中に不正アクセスの痕跡を確認し、外部との接続を遮断。 |
| 公表・通知 | 7月24日に第一報を公表。9月15日に第二報を公表し、対象顧客への個別通知を開始。 |
| 漏えい件数 | 顧客情報7,716,811件の外部持ち出しを確認。人数ではなく、情報の件数として公表。 |
| 主な情報 | 氏名、住所、電話番号、メールアドレス、生年月日、性別。 |
| 対象外の情報 | クレジットカード情報およびパスワードは漏えい対象外。 |
| 侵入経路・範囲 | Webシステムの一部の脆弱性を起点に侵入。その後、複数システムへ不正アクセスが及び、顧客情報が持ち出された。 |
| 再発防止策 | 権限・認証情報の管理を見直し、監視・検知を強化。定期的な脆弱性診断と点検を継続する方針。 |
公表資料では、Webシステムの一部にあった脆弱性が侵入の起点とされています。ただし、製品名・CVE番号や正確な侵入開始日は公表されておらず、7月16日は不正アクセスの痕跡を確認した日です。
同社は再発防止策として、権限・認証情報の管理見直し、監視・検知の強化、定期的な脆弱性診断と点検を掲げています。
この事例から学べるのは、入口の弱点への対策と、侵入後の被害拡大を抑える対策を組み合わせることの重要性です。定期的な診断に加え、システム間のアクセス権限の最小化や監視の強化により、情報漏えいのリスク低減を図ることが大切です。
「Web脆弱性診断」にて、事前に見つけることができた可能性があります。
出典:株式会社ムラウチドットコム「弊社における不正アクセスによるお客様情報漏えいに関するお詫びとご報告(第二報)」(2026年9月15日)
ムラウチドットコム 公表資料(第二報)
GMOリサーチ&AI株式会社:ソフトウェアの脆弱性から情報漏えい・ポイント不正交換
GMOリサーチ&AI株式会社は2026年10月5日、運営するアンケートサイト「infoQ」への不正アクセスにより、個人情報が外部に持ち出されたことを確認したと公表しました。ポイントの不正交換も発生し、サービス停止によって一部の調査業務にも影響が及びました。
概要は次のとおりです。
| 項目 | 内容 |
|---|---|
| 発生・発覚 | 2026年10月2日以降に不正アクセス。10月3日午前、会員からの問い合わせを受けて判明。 |
| 初動対応 | 10月3日11:24にポイント交換を停止、14:15に攻撃経路を遮断、15:00にサービスを停止。 |
| 対象範囲 | 最大948,498件。10月5日時点の保有個人情報全件が対象範囲であり、すべての情報について漏えいが確認されたものではありません。 |
| 主な情報 | 氏名、フリガナ、性別、生年月日、メールアドレス、住所、電話番号、暗号化されたパスワード、会員ID、その他の登録・利用状況。 |
| 保有していない情報 | クレジットカード情報・マイナンバーは保有していない。取引先情報は今回の漏えい対象外。 |
| ポイント被害 | Amazonギフトコードへの不正交換611件、2,869,500円分を確認。全額補填する方針。 |
| 侵入経路・調査 | 使用ソフトウェアの脆弱性を悪用した侵入を確認。専門会社による調査が継続中で、製品名・CVE番号は非公表。 |
| 再開方針 | 安全性の確認と再発防止策の実施後に再開予定。他サービスへの不正アクセスは確認されていない。 |
同社は、使用ソフトウェアの脆弱性を悪用した侵入を確認したとしています。ただし、製品名・CVE番号は公表されておらず、専門会社による調査が継続中です。最大948,498件は、10月5日時点で保有していた個人情報の全件数です。すべての情報について漏えいが確認されたわけではありません。
この事例は、脆弱性の悪用が情報漏えいにとどまらず、金銭的被害や業務停止につながるリスクを示しています。被害の予防・拡大防止には、定期的な診断とソフトウェアの更新管理に加え、不正なポイント交換の監視や迅速な停止手順を組み合わせることが有効です。
「プラットフォーム診断」や「Web脆弱性診断」にて、事前に見つけることができた可能性があります
出典:
GMOリサーチ&AI株式会社「当社が運営するアンケートサイト『infoQ』への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月5日)
>> 【全5問】脆弱性診断セルフチェックシートを無料ダウンロード
2. 脆弱性診断を実施しないことのリスク
脆弱性診断とは
脆弱性診断とは、専門家やツールを用いて既知の脆弱性や設定の不備を洗い出し、その危険度と対策を明らかにすることです。
脆弱性を把握しないまま運用を続けると、次のようなリスクを抱えることになります。
1. 情報漏えい・不正アクセス
放置された脆弱性は、攻撃者にとって手軽な侵入口です。顧客情報が持ち出されれば、調査や本人への通知などの対応に追われます。
2. 事業の停止
ランサムウェア被害では業務システムが停止し、復旧までに数週間~数か月を要することもあります。
3. 信用の失墜
情報漏えいは報道やSNSで拡散し、取引先や顧客の離反につながります。直接的な被害額だけでなく、長期的な信用への影響も無視できません。
4. 取引・認証への影響
取引先のベンダー評価や調達審査で、脆弱性診断の実施有無・頻度・検出した脆弱性への対応状況が確認されるケースが増えています。PCI DSS、ISMS(ISO/IEC 27001)、金融庁のサイバーセキュリティガイドライン、自工会ガイドライン、SCS評価制度などでも、脆弱性の把握・管理が求められます。
未実施は「リスク管理の不備」と判断され、取引停止・入札排除、認証審査での不適合指摘につながるおそれがあります。
※求められる内容や判断は、各ガイドラインにより異なります。
各種脆弱性診断について(プラットフォーム診断 / Web脆弱性診断)
各種脆弱性診断について概要をご紹介します。
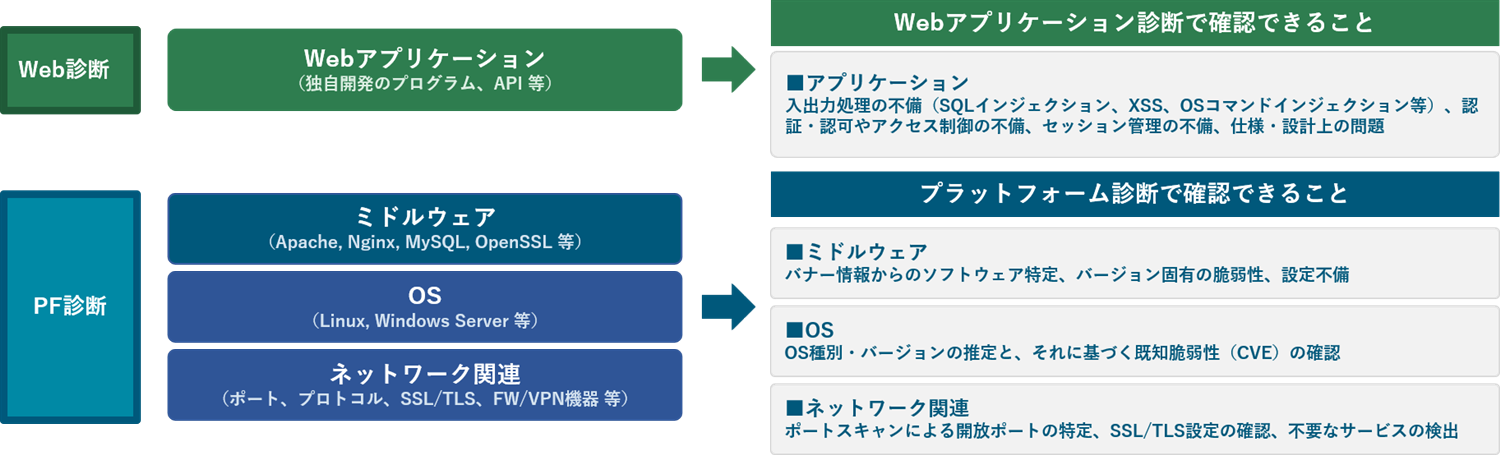
•プラットフォーム診断:サーバやネットワーク機器のOSやミドルウェア等の脆弱性を確認します。
•Web脆弱性診断:Webブラウザを介して動作するアプリケーションやAPIについて、プログラムの実装・設計に起因する脆弱性を確認します。
2つの診断の違いを、以下の表にまとめました。
| 比較項目 | プラットフォーム診断 | Webアプリケーション診断 |
|---|---|---|
| 診断対象 | サーバ、ネットワーク機器 | Webブラウザを介して動作するアプリケーション、API |
| 主に見つかる脆弱性 | OS・ミドルウェア・ソフトウェアの既知の脆弱性 | 入出力処理、認証・認可、セッション管理、Webサーバの設定、仕様・設計に関する脆弱性 |
| 診断方法 | リモート診断/オンサイト診断 | Webアプリケーション・APIを対象とした診断 |
| 目安期間 | 1~2か月程度 | 2~3か月程度 |
| 価格 | リモート診断 13万円~/オンサイト診断 25万円~ | 1ドメイン 50万円~ |
| こんな方に | 公開サーバ・VPN機器を点検したい、定期診断をしたい、小さく始めたい | Webサイトの脆弱性を確認したい。個人情報・決済情報を扱う、新機能を追加した。 |
具体的なスケジュールや、お客様が診断すべきかどうかのチェックシートをダウンロード可能です
>> 【全5問】脆弱性診断セルフチェックシートを無料ダウンロード
3. 貴社に合うのはどれ?2つの脆弱性診断
ソフトクリエイトでは、お客様のご希望に添えるように様々なセキュリティソリューションを取り扱っています。
今回は、「SCSmart プラットフォーム診断」「SCSmart Web脆弱性診断」をご紹介します。
1. SCSmart プラットフォーム診断:サーバ・ネットワーク機器の「土台」を診断
サーバやネットワーク機器の状態を診断し、OS・ミドルウェア・ソフトウェアに潜む既知の脆弱性を洗い出します。診断方法は2種類です。
•リモート診断:インターネット経由の攻撃を想定
•オンサイト診断:内部ネットワークのマルウェア感染や内部攻撃者を想定(お客様指定場所で実施)
報告書には、脆弱性の内容・判断理由・影響範囲と具体的な設定改善案を記載します。価格はリモート診断13万円~、オンサイト診断25万円~です。
診断の実施からご報告までは、1~2か月ほどが目安です。ご予算に応じて、年度末の実施もおすすめしています。
こんな方におすすめ
①インターネットに公開しているサーバなどに既知の脆弱性がないか確認したい
②システム見直しやサーバ構築のタイミングでリスクを洗い出したい
③ガイドラインに沿った定期診断を実施したい
④最低限の予算で、ひとまず脆弱性診断を実施したい
2. SCSmart Web脆弱性診断:Webサイト・Webシステムを診断
Webブラウザを介して動作するアプリケーションやサーバサイドAPIを対象に、入出力処理、認証・認可、セッション管理、Webサーバの設定、仕様や設計などに関する脆弱性を診断します。
期間は1~2か月程度が目安、価格は1ドメイン50万円~です。
タイムズカーの事例のように会員情報や本人確認書類を扱うWebシステムは、特に定期的な診断をおすすめします。
こんな方におすすめ
①公開前のWebサイトに深刻な脆弱性がないか検証したい
②個人情報・決済情報を扱うWebサイトを運営している
③Webサイトに新機能を追加した
公的な基準に適合したサービス(SSS登録)
「SCSmart Web脆弱性診断」「SCSmart プラットフォーム診断」は、経済産業省「情報セキュリティサービス基準」に適合したサービスとして、IPA「情報セキュリティサービス基準適合サービスリスト」の「脆弱性診断サービス」に登録されています。
この基準は、審査登録機関が技術要件・品質管理要件への適合を審査し、IPAがリストを公開するもので、一定の品質が確保されたサービスを選ぶ目安になります。
出典: IPA「情報セキュリティサービス基準適合サービスリスト」
脆弱性診断を実施すべきかどうかのチェックシートを付録に含めています!
>> 【全5問】脆弱性診断セルフチェックシートを無料ダウンロード
まとめ
脆弱性は、放置するほどリスクが蓄積していきます。大切なのは、「まだ見つかっていない」状態を「把握して対策できる」状態に変えることです。
ソフトクリエイトでは、サーバ・ネットワーク機器向けとWebアプリケーション向けの2つの脆弱性診断サービスをご用意しています。下期の予算・計画に合わせて、まずはお気軽にご相談ください。
>> SCSmart プラットフォーム診断の詳細はこちら
>> SCSmart Web脆弱性診断の詳細はこちら